
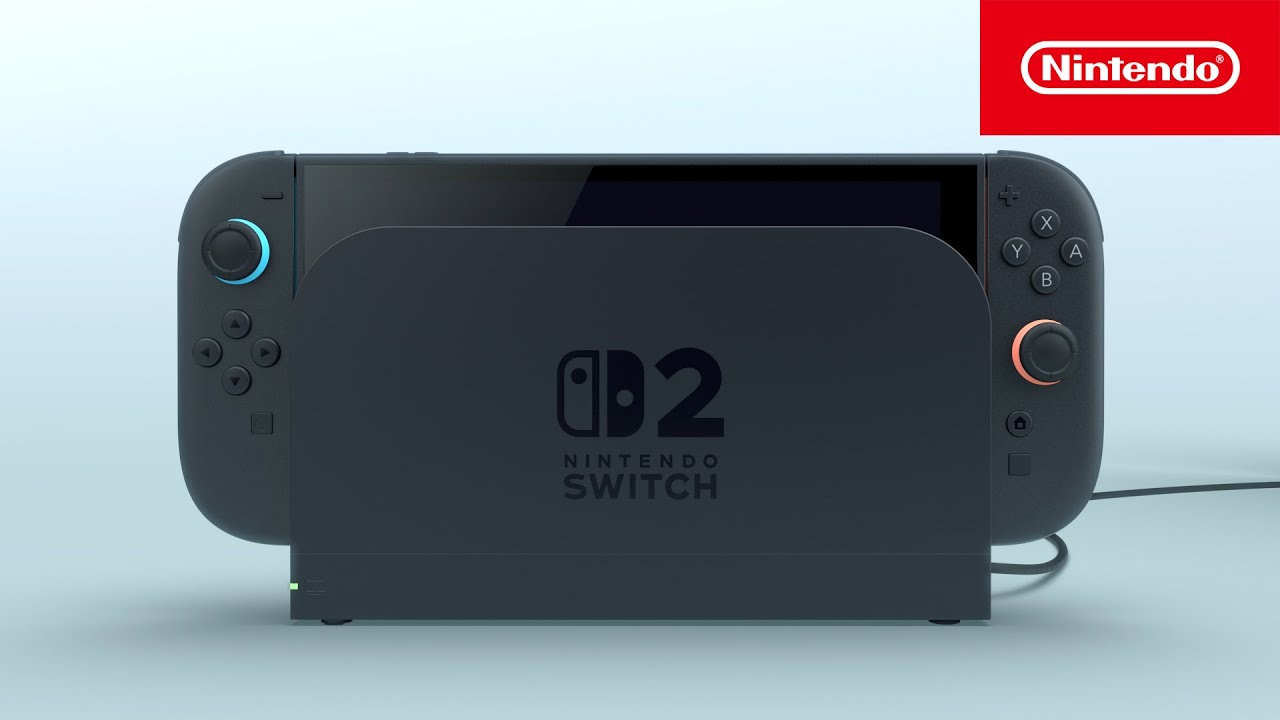
Nintendo Switch 2 recebe primeiro jailbreak por software, mas desbloqueio ainda é limitado
Método ns2jb permite executar código não autorizado em componentes do console e modificar Mario Kart World; exploração funciona sem modchip, mas ainda não oferece firmware personalizado permanente nem controle completo do sistema.
O Nintendo Switch 2 teve um avanço importante em suas pesquisas de segurança. O desenvolvedor Sammy Hajhamid, conhecido como pepsipu, publicou em 18 de outubro os detalhes do ns2jb, método de jailbreak baseado exclusivamente em software que permite executar código não autorizado em componentes internos do console. A descoberta ganhou repercussão internacional nesta quinta-feira (22), após a divulgação de demonstrações com modificações em Mario Kart World.
De acordo com o pesquisador, a exploração foi demonstrada no firmware 23.0.1, disponibilizado pela Nintendo em 1 de outubro. Diferentemente de métodos que dependem de um modchip instalado fisicamente, o ns2jb utiliza vulnerabilidades no software e em componentes do sistema operacional para alcançar níveis de acesso superiores aos normalmente concedidos aos jogos.
O avanço, no entanto, não significa que o Switch 2 esteja totalmente desbloqueado. O método é temporário, exige que a exploração seja executada novamente após a reinicialização e ainda não permite instalar um sistema operacional personalizado permanente, conhecido como custom firmware (CFW).
Mario Kart World demonstra as possibilidades do jailbreak
Uma das demonstrações mais visíveis do ns2jb envolve Mario Kart World, jogo exclusivo do Switch 2. Com o acesso obtido, o desenvolvedor modificou o título para incluir personagens que não fazem parte do elenco original, como Cinnamoroll, da Sanrio; Red, de Angry Birds; Peter Griffin, de Uma Família da Pesada; e Steve, de Minecraft.
Os vídeos publicados mostram essas alterações funcionando no console. A demonstração ilustra uma das aplicações possíveis do acesso ao sistema: modificar jogos para adicionar conteúdo personalizado, alterar recursos e investigar seu funcionamento interno.
O alcance potencial do método vai além dos mods. Segundo Hajhamid, a exploração também abre possibilidades para executar programas independentes, conhecidos como homebrew, estudar componentes do sistema e acessar dados salvos dos jogos. Essas capacidades interessam especialmente a desenvolvedores independentes e pesquisadores que trabalham com engenharia reversa.
É importante distinguir, porém, as possibilidades descritas pelo autor dos resultados efetivamente demonstrados. A execução de código em componentes específicos do console não significa que todas essas aplicações já estejam disponíveis em ferramentas simples e prontas para o público.
Como funciona o ns2jb
A exploração utiliza o SmileBASIC 4, um aplicativo de programação desenvolvido para o Nintendo Switch original e compatível com o sucessor por retrocompatibilidade. Segundo o relato técnico de Hajhamid, uma falha no interpretador do aplicativo permitiu iniciar o processo de exploração, que depois alcançou o componente de sistema conhecido como fs, responsável pelo gerenciamento de arquivos.
A partir desse acesso, o pesquisador conseguiu executar código nativo com permissões elevadas dentro de módulos específicos do sistema operacional. A descrição técnica foi publicada no blog do desenvolvedor, acompanhada de uma versão do projeto disponibilizada no GitLab.
A inteligência artificial também teve participação no trabalho. Hajhamid relatou ter utilizado o Codex, da OpenAI, para auxiliar na análise de vulnerabilidades e no desenvolvimento da exploração. O pesquisador esclareceu que o jailbreak exigiu cerca de duas semanas de trabalho. Já a criação das modificações demonstradas em Mario Kart World foi realizada em um dia. Portanto, o resultado não surgiu de um único comando, mas de um processo de investigação e experimentação técnica.
Por que ainda não é um desbloqueio completo
A principal limitação do ns2jb está na ausência de acesso irrestrito às camadas mais profundas do sistema. Embora permita executar código em determinados módulos, o método ainda não demonstrou controle completo do kernel, componente central do sistema operacional que administra recursos e permissões.
Além disso, o jailbreak é do tipo tethered, ou seja, depende de uma execução externa para ser ativado. Quando o console é reiniciado, as modificações temporárias são removidas da memória e os componentes afetados voltam ao estado original. Isso o diferencia de uma solução persistente, capaz de manter o desbloqueio ativo entre reinicializações.
O cenário também não deve ser confundido com a possibilidade de executar livremente cópias não autorizadas de jogos comerciais. Até o momento, a exploração divulgada não demonstrou uma solução funcional para esse fim, e as restrições de segurança que permanecem no console continuam sendo obstáculos relevantes.
O que muda para o futuro do Switch 2
O ns2jb representa um marco nas pesquisas de modificação do console, principalmente por demonstrar um caminho baseado em software, sem necessidade de alterações físicas no aparelho. Para a comunidade de homebrew, o acesso obtido pode facilitar a investigação de jogos, de serviços internos e de outras partes do hardware e do sistema.
Ainda assim, não há garantia de que esse avanço resulte rapidamente em um CFW estável ou em um método de desbloqueio acessível ao usuário comum. A evolução dependerá de novas descobertas, do enfrentamento das proteções ainda intactas e das possíveis respostas da Nintendo a vulnerabilidades que afetem o sistema.
Por enquanto, o resultado mais concreto é a abertura de uma nova frente de pesquisa sobre a segurança do Switch 2. É um avanço relevante para a comunidade técnica, mas ainda distante de representar um desbloqueio completo para o público em geral.
Compartilhe




Sobre 「AMF」
Apenas um programador latino-americano sem código no bolso. Provavelmente você já me conhece de outros carnavais.